Cảnh báo bảo mật Apple: cách nhận biết và phản ứng khi iPhone/iPad/Mac bị nhắm mục tiêu
Cảnh báo bảo mật Apple: cách nhận biết và phản ứng khi iPhone/iPad/Mac bị nhắm mục tiêu
Khi Apple gửi một cảnh báo bảo mật đặc biệt, đó không phải là thông báo hệ thống thông thường. Công ty đang mở rộng hình thức cảnh báo này tới người dùng trên toàn cầu sau khi phát hiện một số thiết bị bị nhắm mục tiêu bởi phần mềm gián điệp tinh vi. Bài viết tập trung giải thích cách nhận diện thông báo, lý do vì sao đây là mối đe dọa khác biệt và các bước thực tế bạn nên làm nếu nhận được cảnh báo.
Thông điệp Apple gửi đến người dùng là gì?
Apple có thể hiển thị cảnh báo trực tiếp trên màn hình khóa hoặc trong mục Settings của iPhone, iPad và Mac. Những cảnh báo dạng này được thiết kế để thông báo khi một tài khoản hoặc thiết bị được cho là đang bị nhắm tới bởi một chiến dịch tấn công có chủ đích.
Theo nguồn tin công bố, Apple đã gửi các thông báo kiểu này tới người dùng ở hơn 150 quốc gia, thể hiện phạm vi thông báo không chỉ giới hạn ở một vùng địa lý cụ thể.
Tại sao mối đe dọa này khác so với mã độc thông thường?
Các cuộc tấn công liên quan tới mercenary spyware (phần mềm gián điệp thương mại) thường được phát triển và triển khai với chi phí rất lớn, chỉ nhắm vào một số mục tiêu cụ thể. Do tính chuyên biệt và thời gian hoạt động ngắn, những công cụ này khó bị phát hiện bằng biện pháp bảo mật thông thường.
Chính vì vậy, Apple chỉ gửi cảnh báo khi hệ thống phân tích đạt độ tin cậy cao rằng một tài khoản hoặc thiết bị cụ thể đang bị nhắm tới — không phải là thông báo đại trà cho tất cả người dùng.
Làm sao để phân biệt cảnh báo thật và cảnh báo giả mạo?
Có rủi ro kẻ xấu lợi dụng chính hình thức cảnh báo bảo mật để thực hiện hành vi lừa đảo. Apple cung cấp một số cách để người dùng xác minh tính xác thực của thông báo:
- Kiểm tra cảnh báo xuất hiện trên màn hình khóa hoặc trong phần Settings trên thiết bị.
- Apple có thể gửi email liên quan từ địa chỉ [email protected] — tuy nhiên, email dễ bị giả mạo nên đây chỉ là một yếu tố tham khảo.
- Cách chắc chắn hơn: đăng nhập vào tài khoản Apple bằng trình duyệt và kiểm tra thông báo hiển thị ở đầu trang tài khoản.
Nếu thông báo yêu cầu cung cấp mật khẩu, mã xác minh, cài đặt ứng dụng, cài hồ sơ cấu hình, mở tệp đính kèm hoặc nhấp vào liên kết để “xác nhận” — đó là dấu hiệu cảnh báo giả mạo. Apple khẳng định họ không yêu cầu người dùng thực hiện những thao tác này qua email hoặc cuộc gọi.
Hành động nên làm ngay khi nhận Threat Notification
Nếu bạn nhìn thấy thông báo mà hệ thống cho là đáng tin cậy, cần coi đây là một vấn đề bảo mật nghiêm trọng và thực hiện các bước sau:
- Không cung cấp thông tin nhạy cảm hoặc làm theo hướng dẫn từ email/cuộc gọi không rõ nguồn gốc.
- Xác minh thông báo bằng cách mở Settings trên thiết bị hoặc đăng nhập tài khoản Apple trên trình duyệt để kiểm tra thông báo trên trang chính.
- Cân nhắc bật Lockdown Mode nếu có cơ sở cho rằng thiết bị đã bị nhắm tới.
- Tìm tới chuyên gia bảo mật hoặc dịch vụ hỗ trợ uy tín nếu nghi ngờ thiết bị bị xâm nhập.
Những bước trên tập trung vào giảm thiểu rủi ro ngay lập tức và tránh các hành vi khiến thiết bị hoặc tài khoản lộ thông tin hơn.
Lockdown Mode — khi nào nên dùng và tác dụng chính?
Apple khuyến nghị kích hoạt Lockdown Mode trong trường hợp thiết bị xác định là mục tiêu. Chế độ này được thiết kế để giảm bề mặt tấn công bằng cách hạn chế một số chức năng có thể bị khai thác trong các chiến dịch tấn công tinh vi.
Một khi bật Lockdown Mode, một số tính năng thông thường sẽ bị giới hạn nhằm cắt bớt các kênh mà phần mềm gián điệp có thể lợi dụng. Nếu bạn gặp khó khăn trong việc quyết định, hãy hỏi ý kiến chuyên gia có kinh nghiệm về an ninh thiết bị di động.
Vì sao việc phát hiện và phản ứng lại khó khăn?
Khó khăn xuất phát từ bản chất nhắm mục tiêu của mercenary spyware: chúng được thiết kế để né tránh phát hiện, có thể xuất hiện trong một khoảng thời gian ngắn và tập trung vào các nạn nhân cụ thể. Các phương pháp phát hiện tự động dành cho mã độc đại trà không luôn hiệu quả với loại tấn công này.
Do đó, cơ chế cảnh báo có độ tin cậy cao của Apple nhằm thông báo tới người dùng khi xác suất bị tấn công tăng lên, giúp họ có đủ thông tin để thực hiện biện pháp bảo vệ kịp thời.
Những điều không nên làm khi nhận cảnh báo
- Không nhấn vào liên kết trong email nếu bạn không chắc chắn về nguồn gốc.
- Không cài đặt ứng dụng hoặc hồ sơ cấu hình theo hướng dẫn nhận được từ email lạ hoặc cuộc gọi chưa xác minh.
- Không cung cấp mật khẩu, mã xác minh hay thông tin đăng nhập cho ai qua email hoặc điện thoại tự xưng là Apple.
Hành vi thận trọng sẽ giúp giảm nguy cơ bị lợi dụng khi kẻ xấu mô phỏng cảnh báo bảo mật để thu thập dữ liệu.
Các bước xác minh nhanh — checklist cho người dùng
Trước khi hành động, bạn có thể chạy qua checklist sau:
- Thông báo có xuất hiện trong Settings hoặc trên màn hình khóa không?
- Email liên quan có đến từ [email protected] không — và email đó có dấu hiệu bị giả mạo không?
- Bạn đã kiểm tra trang quản lý tài khoản Apple trên trình duyệt để đối chiếu thông báo chưa?
- Nếu thông báo yêu cầu thao tác có rủi ro (cài đặt cấu hình, nhập mật khẩu), bạn đã dừng lại và tìm tư vấn chuyên gia chưa?
FAQ — Câu hỏi người dùng thường thắc mắc
1. Thông báo Threat Notification của Apple có nghĩa là thiết bị đã bị xâm nhập?
Không nhất thiết. Threat Notification có nghĩa là hệ thống ghi nhận dấu hiệu cho thấy thiết bị hoặc tài khoản có thể là mục tiêu của một chiến dịch tấn công có chủ đích. Apple chỉ gửi khi độ tin cậy cao, nhưng thông báo này là lời cảnh báo để bạn kiểm tra và hành động thận trọng.
2. Tôi có nên tin email liên quan đến cảnh báo không?
Email có thể là manh mối nhưng dễ bị giả mạo. Apple từng sử dụng địa chỉ [email protected], tuy nhiên cách an toàn nhất là đăng nhập tài khoản Apple trên trình duyệt và kiểm tra thông báo trực tiếp trên trang quản lý tài khoản.
3. Lockdown Mode có làm mất dữ liệu hay ảnh hưởng lớn đến trải nghiệm không?
Lockdown Mode giới hạn một số chức năng nhằm giảm bề mặt tấn công; đây là biện pháp an ninh tạm thời. Nếu bạn không chắc, tốt nhất hỏi chuyên gia hỗ trợ trước khi bật để hiểu các giới hạn cụ thể.
Kết luận — Biết rõ, thận trọng và hành động đúng
Khi nhận một cảnh báo bảo mật từ Apple, điều quan trọng là xử lý thông tin một cách cẩn trọng: xác minh nguồn, tránh cung cấp thông tin nhạy cảm và thực hiện các bước giảm rủi ro như bật Lockdown Mode hoặc nhờ chuyên gia hỗ trợ. Apple chỉ gửi loại thông báo này khi có cơ sở đáng tin cậy, vì vậy thái độ chủ quan hoặc bỏ qua có thể dẫn đến hậu quả nghiêm trọng với thiết bị và dữ liệu cá nhân.
Giữ thói quen kiểm tra cảnh báo trên thiết bị và trang quản lý tài khoản sẽ giúp bạn chủ động hơn trước các cuộc tấn công tinh vi.
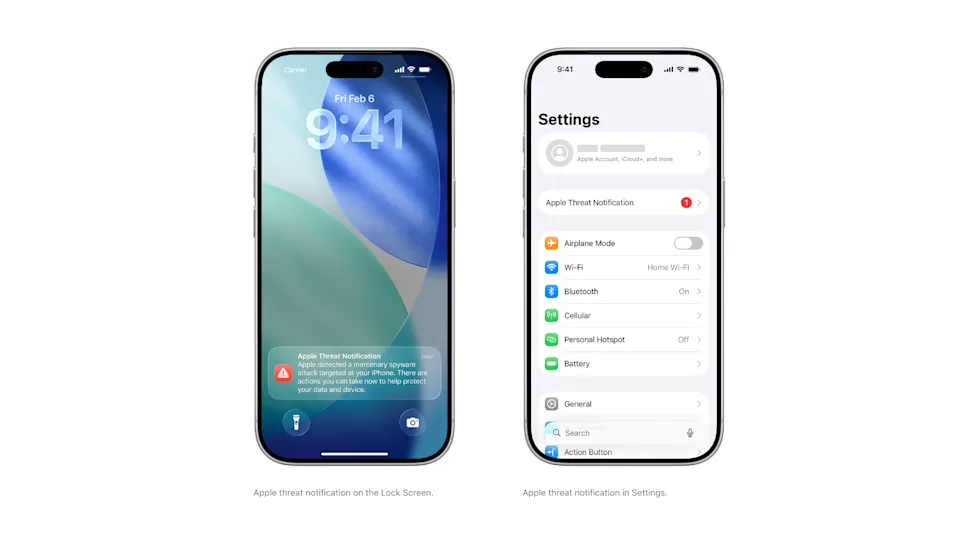
Người dùng iPhone, iPad và Mac cần đặc biệt lưu ý nếu nhận được cảnh báo như hình ảnh từ Apple. (Ảnh: Apple)
(Lưu ý: Apple không yêu cầu người dùng cung cấp mật khẩu, mã xác minh, cài đặt ứng dụng hoặc hồ sơ cấu hình thông qua email hay cuộc gọi.)
Để cập nhật kiến thức liên quan đến chiến lược kinh doanh phụ kiện trước khi iPhone mới ra mắt và cách các nhà phân phối định vị sản phẩm trong mùa cao điểm, bạn có thể tham khảo bài viết chiến lược phụ kiện trước mùa iPhone của TLC Trading, bài viết này phân tích cách nhà phân phối dùng sự kiện và thương hiệu để tăng doanh số trong mùa ra mắt.
Nếu bạn quan tâm đến khi nào nên thay pin iPhone hoặc cách kiểm tra tuổi thọ pin để duy trì hiệu năng thiết bị, bài viết dấu hiệu và cách kiểm tra pin iPhone phân tích các dấu hiệu thực tế và lựa chọn dịch vụ thay pin phù hợp.
Với những ai muốn biết chi tiết về một vụ dàn xếp lớn liên quan đến Apple và quyền lợi người dùng, bạn có thể đọc thêm nội dung giải thích về quyền được bồi thường qua bài quyền lợi và thủ tục bồi thường Apple 250 triệu USD, bài này mô tả ai có thể đủ điều kiện nhận bồi thường và các bước liên quan.
Lưu ý kỹ thuật: Bài viết mang tính tham khảo công nghệ và giáo dục, không thay thế tư vấn chuyên môn IT. Vui lòng kiểm chứng thông tin từ nguồn đáng tin cậy.
Tác giả
admin
Cộng tác viên góc công nghệ tại Diễn đàn công nghệ VN.